
PSI CyberSecurity Insight

2026年11月19日
株式会社ピーエスアイ
家庭用・業務用のAndroid機器が踏み台化するボットネットの実態と対策
低価格デバイスが「見えないリスク」になりやすい理由
近年、安価な動画視聴端末やサイネージ機器が、攻撃者のボットネットに組み込まれる事案が増えています。利用者の操作感は変わらず、気付きにくい点が特徴です。
とくにAndroidベースのセットトップボックスなどは、家庭や拠点に分散配置されやすく、資産管理の対象外になりがちです。その結果、長期間にわたり不正通信が継続する恐れがあります。
こうした端末はレジデンシャルプロキシとして悪用されると、正規の家庭回線に見える経路で通信が中継されます。検知や遮断が難しく、二次被害の温床になります。
ファームウェアに埋め込まれたバックドアによる大規模侵害
海外大手テクノロジー企業は、130万台超のAndroid TV系セットトップボックスが、XCPEと呼ばれるバックドアでボットネット化していたと発表しました。C2(指令サーバー)も停止されています。
バックドアは端末のファームウェアに組み込まれ、システム権限で動作したとされています。初回起動後に不正コードを読み込む仕組みで、検証プロセスの隙を突いた点が示唆されています。
感染端末は広告詐欺やデータ窃取、悪意ある通信の中継に悪用された可能性があります。さらにテレヘルス機器、カラオケ機器、デジタルサイネージなどへの波及も確認されています。
法的措置により関連ドメインやサーバーが停止され、追加で少なくとも1000万台規模の侵害デバイスへのアクセス遮断も見込まれると評価されています。サプライチェーン由来のリスクが改めて浮き彫りです。
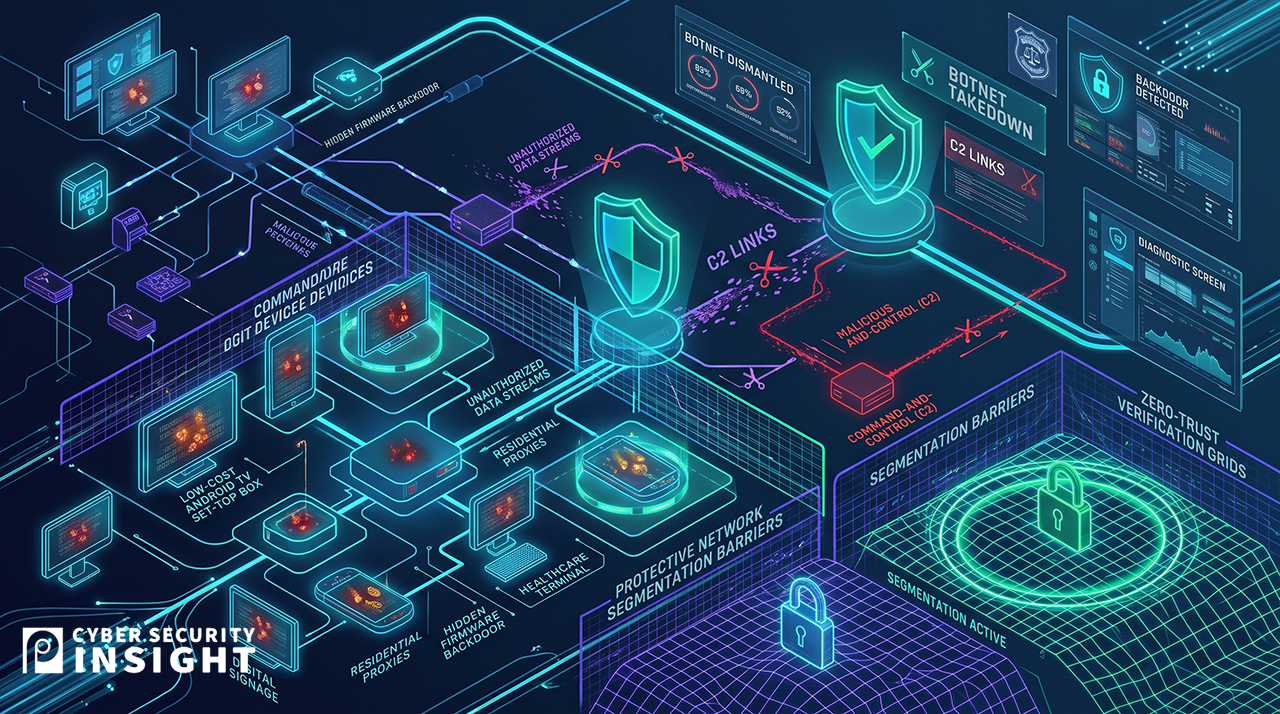
企業が取るべき現実的な対策:資産管理とネットワーク制御
ファームウェアにバックドアがある場合、アプリ削除や初期化で解決しないことがあります。まずは拠点内のセットトップボックスや表示端末の型番、設置場所、管理者を棚卸しし、責任所在を明確にします。
次に、端末が外部のどこへ通信しているかを把握することが重要です。用途不明な外向き通信や、業務に不要な宛先がある場合は、撤去や隔離、通信遮断を優先して検討します。
調達面では、認定制度やベンダーの透明性、更新提供の実績を確認し、安さだけで選定しない運用が求められます。管理できないデバイスを社内ネットワークへ接続しない基準作りも有効です。
あわせて、セグメント分離により侵害時の横展開を抑え、監視で異常を早期に検知できる状態を整えます。拠点や店舗など分散環境ほど、平時の見える化が効果を発揮します。
まとめ
ネットワークベンダーとして、PSIでは「管理できる範囲だけを接続する」という前提に立った多層防御を推奨します。エンドポイント対策だけでなく、接続制御と可視化が要点です。
具体的には、ゼロトラストの考え方で端末の信頼を自動付与せず、セグメンテーションで影響範囲を限定します。分散拠点の機器も一貫して扱える運用設計が重要です。
加えて、サプライチェーン由来の侵害を想定し、調達・資産台帳・通信監視を連動させます。見えないIoT/Android機器を「見える資産」に変えることが、再発防止の第一歩です。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

