
PSI CyberSecurity Insight

2026年11月16日
株式会社ピーエスアイ
VPNなど社外公開機器が狙われる時代に求められる「即時パッチ」と復旧設計
AIで攻撃が高速化し、「待ってから更新」が通用しにくい
ランサムウェア被害の入口として、VPNなど社外に公開された機器が注目されています。外部から存在を推測しやすく、脆弱性が出ると攻撃が一気に広がります。
近年はAIの活用で、脆弱性探索や悪用コードの作成が加速しています。情報公開から短時間で攻撃が成立しやすくなり、更新判断の猶予が縮んでいます。
その結果、従来の「評価してから適用する」運用だけでは間に合わない場面が増えています。更新を前提に、止まったら戻せる設計へ転換する必要があります。
VPNと仮想化基盤を起点に被害が拡大しやすい理由
セキュリティイベントの講演では、ランサムウェアが分業化したビジネスになっている点が示されました。侵入役や初期侵入情報の売買などが進み、攻撃の供給が安定しています。
VPNは外部から利用有無が分かりやすく、機器の脆弱性が公表されると悪用が素早く流通します。公開面がある以上、更新の遅れがそのまま侵入口になり得ます。
また、仮想化基盤は狙われると影響範囲が大きくなります。更改や待機機の余裕がない設計だと、パッチ適用の意思があっても「当てられない」状態に陥りがちです。
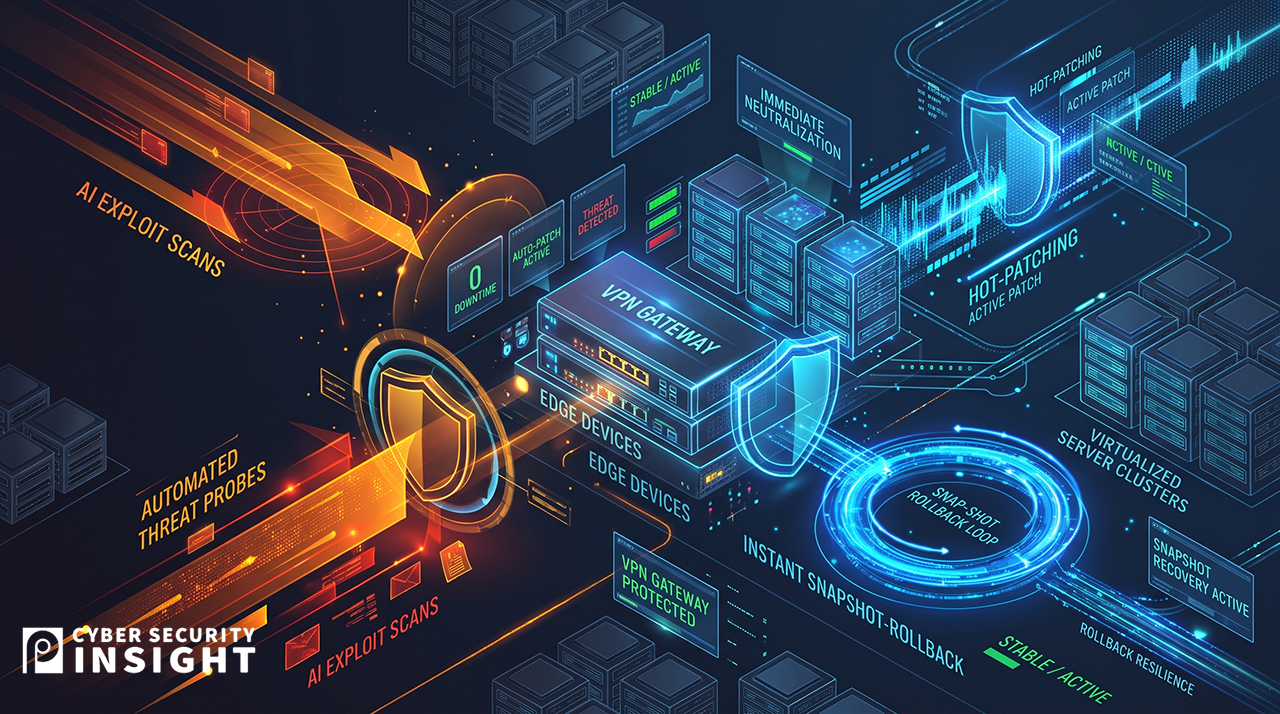
「すぐ当てて戻す」を成立させる運用と技術的な備え
講演では、脆弱性情報の公開から短期間で攻撃が始まるとの認識が示されました。人手で一つずつ評価している間に、攻撃側の準備が整ってしまうリスクがあります。
現実的には、まず自動更新に任せる領域と、慎重に判断する領域を分けることが重要です。VPN機器、CMS、端末、NAS、バックアップ関連は更新遅延の影響が出やすい対象です。
同時に「戻す」手順が未整備だと即時適用は難しくなります。設定バックアップ、ロールバック手順、代替経路の確保、更新後の確認観点を事前に決めておく必要があります。
加えて、サポート切れ機器の放置は更新戦略そのものを崩します。外部公開面を最小化し、残る機器は継続的に更新できる前提で構成を見直すことが求められます。
まとめ
ネットワークベンダーとして、PSIでは、外部公開面を減らし、残る境界を重点防御する多層防御の考え方を推奨します。特にリモートアクセスは設計段階から見直しが必要です。
また、ゼロトラストの発想で「侵入は起こり得る」前提に立ち、権限最小化とセグメンテーションで横展開を抑えることが、被害の限定に直結します。
最後に、更新を速くするだけでなく、速く戻せる復旧設計が重要です。自動化とロールバックをセットで整備し、更新遅延を構造的に起こしにくい運用へ移行することが現実解になります。
公式情報・参考リンク
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

