
PSI CyberSecurity Insight

2026年11月11日
株式会社ピーエスアイ
メール配信基盤への不正アクセス拡大に学ぶ、セッション悪用とドメインなりすまし対策
メール基盤は「侵害」と「なりすまし」が連鎖しやすい
近年、メール配信や顧客管理の基盤は、攻撃者にとって価値が高い標的です。大量のメールアドレスを扱い、業務連絡の起点にもなるためです。
ひとたび侵害が起きると、情報漏えいだけでなく、正規ドメインを装った迷惑メールが増えるなど、二次被害が起きやすい点が特徴です。
IT部門はシステム復旧だけでなく、利用者・取引先の誤認を防ぐ広報や運用も含め、短期間での判断が求められます。
国内のメール配信関連サービスで確認された侵害の広がり
国内のメール配信関連サービス事業者が、不正アクセスに関する第二報として、影響範囲が当初より拡大したと公表しました。
不正プログラムとログ解析の結果、複数のシステムで情報漏えいが確認され、延べで数千万件規模のメールアドレスを含む可能性が示されています。
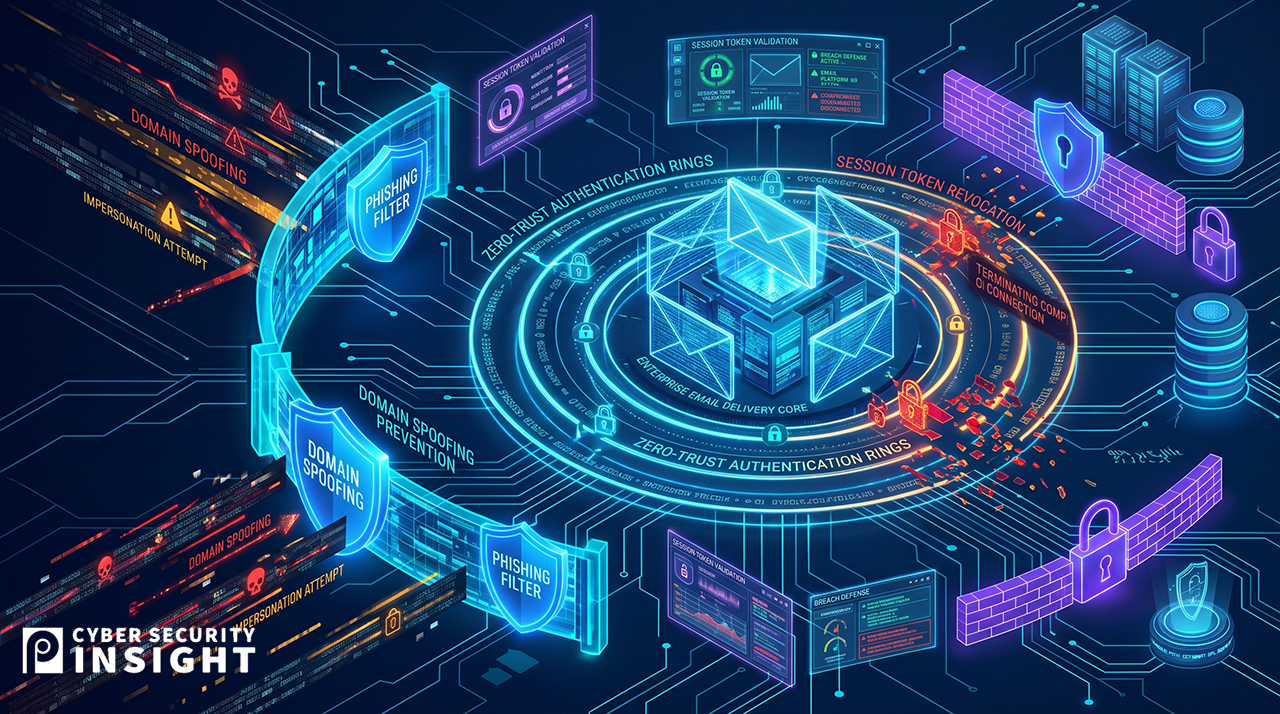
また、ログイン時に取得されたセッション情報を悪用した不正ログインや、別システムのデータ参照も確認されました。単一経路に限らない侵害が示唆されます。
あわせて、事業者ドメインを悪用した迷惑メールが出回る可能性があるとして注意喚起しています。送信元表示だけでは真偽判断が難しい局面です。
企業側が取るべき具体的な対策と確認ポイント
まず、当該サービスを利用している可能性がある場合は、事業者からの連絡有無を確認し、管理者アカウントとアクセスログを早期に点検します。
セッション悪用が疑われる局面では、パスワード変更だけで安心できません。既存セッションの失効、トークン再発行、端末側の認証状態も見直します。
次に、ドメイン悪用による便乗メールを想定し、社内に注意喚起を出します。本文中リンクの遷移先、返信先、添付ファイルの扱いを徹底します。
不審メールへの対応は、削除前に社内ルールに沿って保存・報告できる導線が重要です。現場任せにせず、一次切り分けの窓口を明確にします。
さらに、取引先や顧客に影響が及ぶ業務では、正規の連絡手段を限定して周知します。緊急時ほど、問い合わせ先の「真正性」が問われます。
まとめ
ネットワークベンダーとして、PSIでは、侵害を前提に被害の波及を抑える多層防御の考え方を重視します。境界と端末、IDを分けて守る設計が重要です。
また、ゼロトラストの観点で、セッションやトークンも「常に検証する」前提にし、最小権限と継続的な監視で不正利用の継続を防ぎます。
あわせて、ドメインなりすましを想定した運用整備が不可欠です。技術対策と、現場が迷わない確認手順を組み合わせ、二次被害を抑えます。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

