
PSI CyberSecurity Insight

2026年11月10日
株式会社ピーエスアイ
PHP脆弱性に備えたサービス一時停止という判断と、再開までに必要な備え
Web基盤の脆弱性が「事業継続判断」そのものになる
Webサービスの多くは、PHPなど汎用的な実行環境の上で動いています。脆弱性が報告された場合、攻撃有無にかかわらず対応を迫られます。
特に対外サービスでは、悪用が始まってから止めても情報流出を防げない可能性があります。「止める判断」自体が、リスク管理の一部として重要です。
一時停止は利用者に負担をかけますが、漏えいのように取り消せない被害と比較し、経営判断として選ばれるケースが増えています。
教育・保育領域のICTサービスで起きた予防的な停止の事例
国内の教育・保育施設向けICTサービス事業者は、PHPの脆弱性2件の報告を受け、保護者向けアプリを含む全サービスを順次停止しました。
停止の理由は、被害が出てからの対処ではなく、情報とサービスの安全を守るための予防措置です。情報流出は後から完全に回収できない点を重く見ています。
その後、修正パッチを適用し安全性を確認した上で、主要サービスを段階的に再開しました。機能の一部は誤判定リスクを考慮し、再開時期を分けています。
記事時点では、不正アクセスや情報漏えいは確認されていません。また、脆弱性の具体的な攻撃手法やPHPのバージョンなど、技術詳細は明確にされていません。
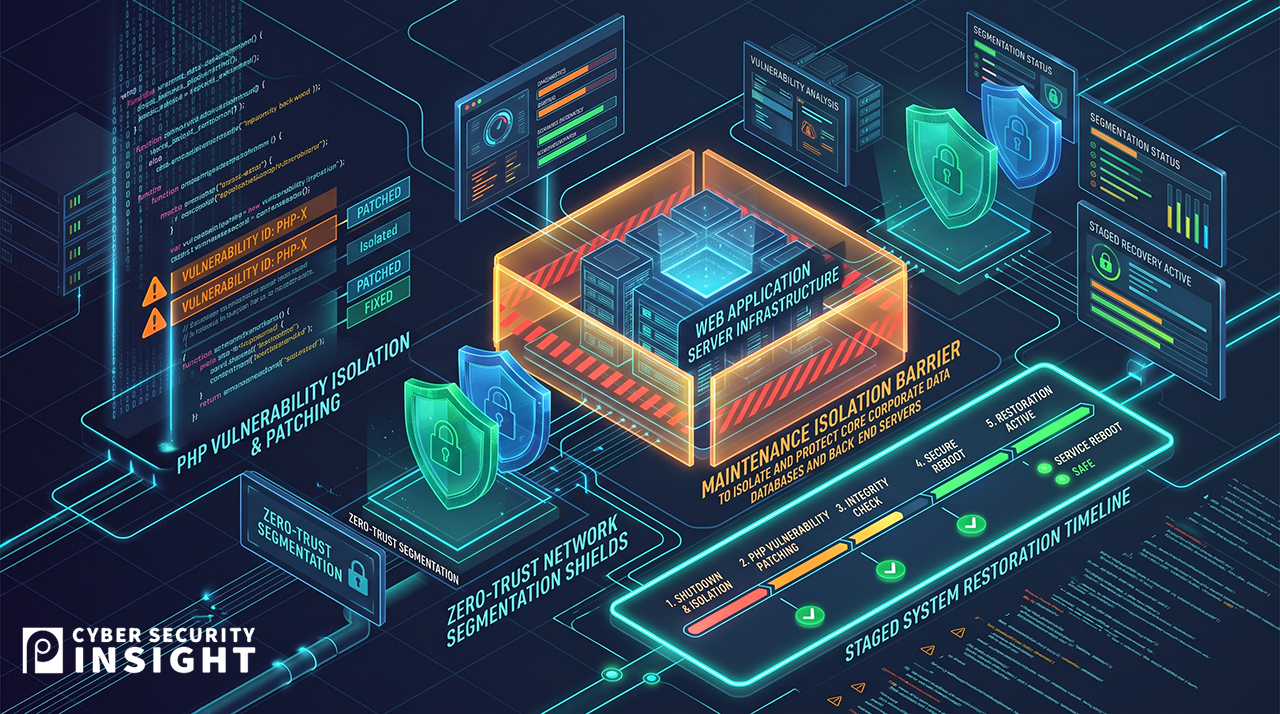
停止による影響を最小化しつつ、脆弱性対応を成功させる要点
全停止は、現場業務や利用者の体験に直接影響します。一方で、外部公開領域の脆弱性は、悪用されると被害範囲が読めず、判断の遅れが損失を拡大させます。
実務ではまず、自社サービスでPHPなど該当コンポーネントを使っている範囲、公開面、運用委託先を棚卸しし、影響評価と優先度付けを迅速に行う必要があります。
次に重要なのが、緊急時の判断基準です。継続・機能制限・停止の基準、意思決定者、承認ルート、利用者告知の手段を平時に定義しておくと混乱を抑えられます。
パッチ適用後も、単に更新して終わりにせず、再発防止の観点でログ確認や改ざん痕跡の点検、機能ごとの動作確認を実施し、段階的に再開するのが現実的です。
まとめ
ネットワークベンダーとして、PSIでは、脆弱性対応を「パッチ作業」ではなく事業継続の意思決定プロセスとして捉えることを推奨します。
具体的には、多層防御の前提で外部公開領域を分離し、影響範囲を小さくする設計や、ゼロトラストの考え方で権限と到達可能性を絞り込む運用が重要です。
また、インシデント時に止める・制限する判断を迅速に行えるよう、セグメンテーションや監視体制を含む平時の準備を整え、段階的復旧を可能にしておくことが有効です。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

