
PSI CyberSecurity Insight

2026年11月09日
株式会社ピーエスアイ
公開Webシステム侵害が増加する背景と、ログ確認で初動を遅らせないための要点
無差別に狙われる公開Webシステムと情報漏えいリスク
国内で運用される公開Webシステムの侵害が相次ぎ、情報漏えいの公表件数が増えています。対象はECだけでなく、会員向けや業務用にも広がっています。
蔵書検索、座席予約など用途が異なるシステムも含まれ、特定企業を狙うというより、インターネットに公開されたWebを広く探索する動きが疑われます。
外部公開のWebは利便性が高い一方、侵害されると顧客情報や予約情報、業務データなどが流出する恐れがあります。早期検知と封じ込めが重要です。
国内で増えるWeb侵害の公表事例と、原因が見えにくい現実
海外ベンダーを含むセキュリティ調査機関の集計では、同様の特徴を持つ国内Web侵害の公表件数が年々増加しています。2026年は秋時点で累計が大きく伸びています。
直近数か月に公表が集中していることから、公開Webシステムを対象とした探索・侵入の活動が活発化している可能性があります。運用側の警戒レベルも上げる必要があります。
一部はCMSや製品の脆弱性、認証情報の悪用、設定不備などが原因として挙げられます。しかし多くは、公表情報から原因を読み取れない状況でした。
原因が不明のままでは再発防止が進みにくく、調査や説明の負担も増えます。最低限、攻撃の痕跡を追えるログ設計が前提になります。
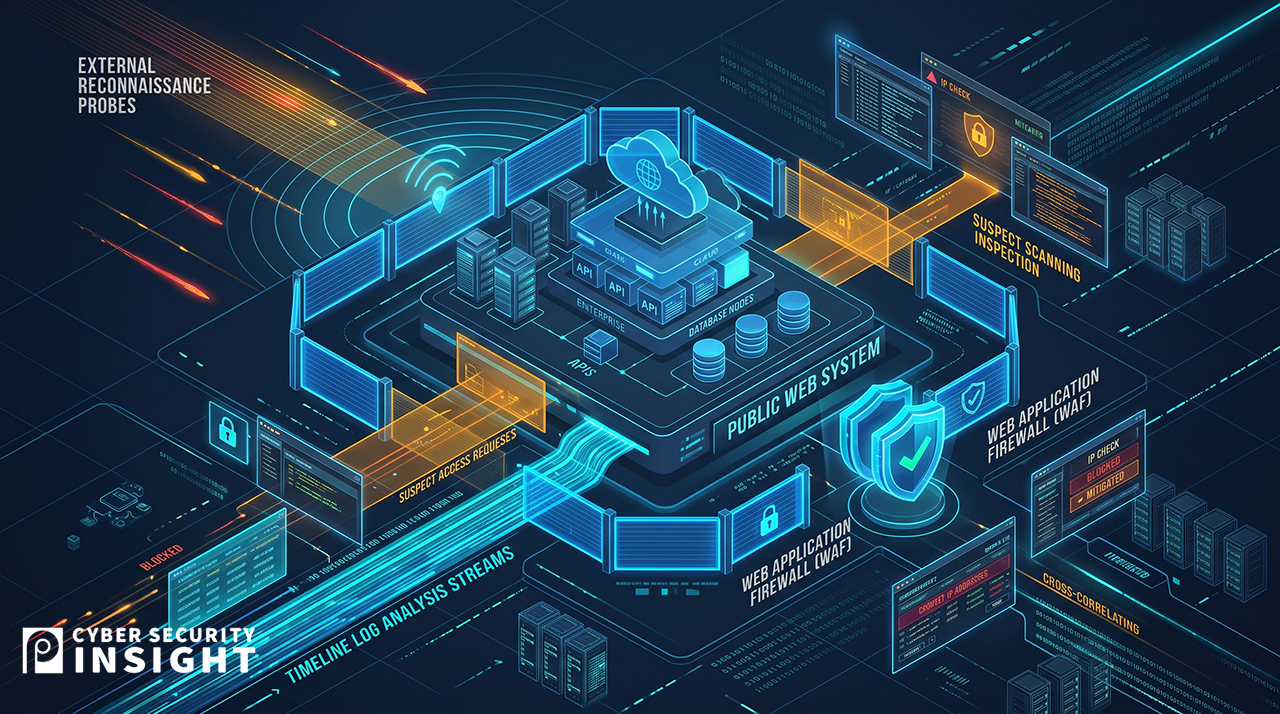
重点IPの点検を「攻撃確定」にしないための確認手順
調査機関は、重点的に確認すべき送信元IPアドレスを提示しています。Webサーバ、WAF、プロキシ、クラウド側ログまで横断して確認することが推奨されています。
提示されたIPは手がかりであり、該当アクセスがあるだけで侵害と断定はできません。VPN出口IPなど、正規利用が混在する可能性もあるためです。
確認では、直近1か月など期間を切って検索し、該当があれば日時、対象URL、HTTPメソッドやレスポンス、認証の成否などを関連ログと突き合わせます。
あわせて、脆弱性対応(パッチ適用)、管理者の多要素認証、不要アカウント削除、管理画面のアクセス制限など、侵入されにくい状態に整えることが重要です。
まとめ
ネットワークベンダーとして、PSIでは、公開Webシステムは「常に狙われる前提」で多層防御を設計する考え方を推奨します。入口対策だけでなく、検知と初動を重視します。
具体的には、資産の棚卸しと公開範囲の最小化、認証強化、セグメンテーションによる被害拡大の抑止、そしてログの一元化と十分な保存期間の確保が柱になります。
さらに、重点IPのような外部情報を受け取った際に、手順に沿って迅速に調査できる体制が重要です。平時から監視・記録・判断の運用を整備しておくことが効果的です。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

