
PSI CyberSecurity Insight

2026年11月02日
株式会社ピーエスアイ
自動化ツールと手動操作を組み合わせる侵入にどう備えるか:公開資産と基本対策の再点検
国際アドバイザリーが示す「複合型の侵入」が増える背景
複数国が共同で注意喚起するアドバイザリーが公表され、機密情報の窃取を狙う攻撃手口が整理されました。国境をまたぐ観測結果が集約され、検知と緩和の要点が共有されています。
特徴は、自動化されたスキャンや侵入支援ツールに加え、人手による環境調査や権限悪用を組み合わせる点です。単純なシグネチャ検知や境界防御だけでは、見落としが起きやすくなります。
特にインターネット公開の機器・サービス、既知の脆弱性、弱い認証が足掛かりになり得ます。業種を問わず、公開面の管理と基本対策の徹底が改めて重要です。
公開サービスを起点にした侵入と「正規ツール悪用(LOTL)」の典型像
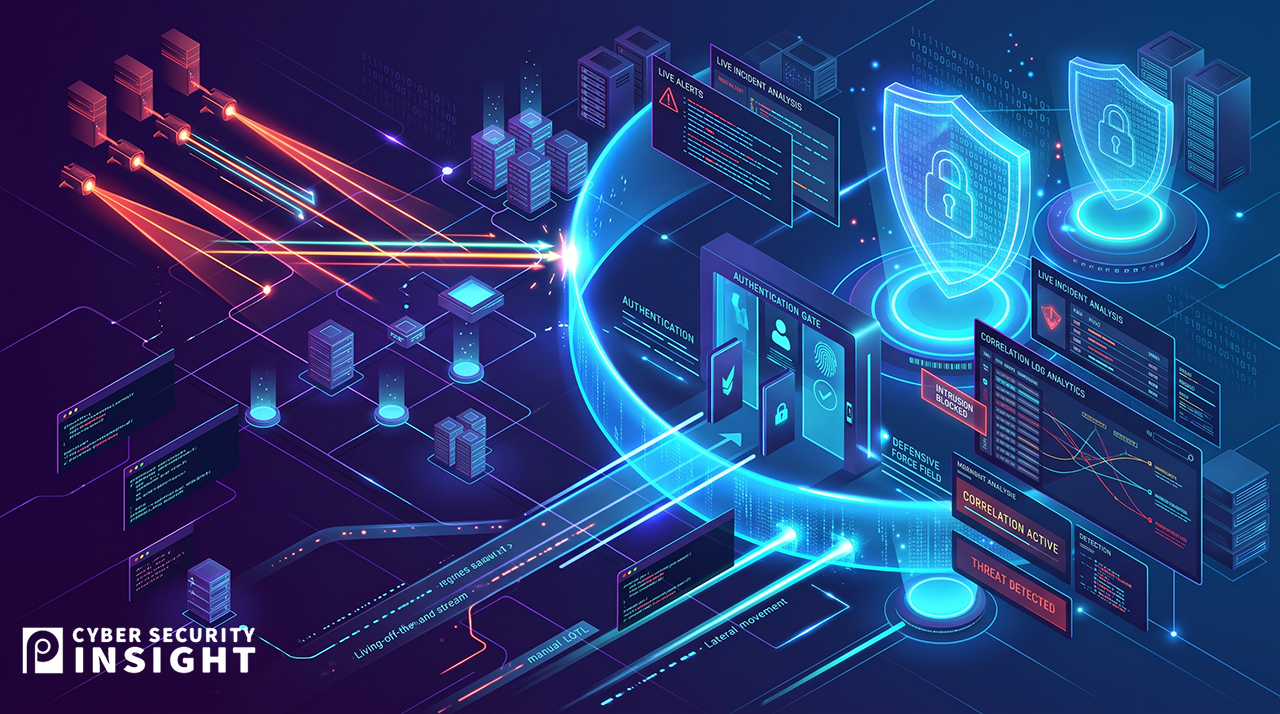
アドバイザリーでは、攻撃者が自動化ツールで公開資産を探索し、脆弱性や設定不備を足場に侵入する流れが示されています。侵入後は手動で横展開し、価値の高いデータへ到達を狙います。
注目点は、管理ツールやOS標準コマンドを不審な権限や用途で実行する「Living off the Land(LOTL)」です。正規の機能を悪用するため、利用実態の監視がないと異常として扱いにくい側面があります。
そのため、コマンドライン引数、管理操作の実行元、ファイアウォールログなどの突合が重要になります。加えて、Webアプリケーションでは入力値の検証とサニタイズにより、XSSなどの起点を減らすことが求められます。
リスクを現実に下げるための優先度:パッチ、露出削減、MFA、ログ監視
緩和策の中核は、脆弱性パッチの迅速な適用と、不使用サービス・ポートの無効化です。攻撃者に探索される「入口」を減らし、既知の弱点を放置しない運用が被害確率を下げます。
認証面では、多要素認証(MFA)の導入が有効です。認証情報が漏えい・推測された場合でも、不正ログインの成立を難しくでき、侵入の初動を止める効果が期待できます。
あわせて、資産と設定の棚卸しを継続し、例外設定や一時的に開放したポートが残っていないか確認します。検知では、管理ツールや標準コマンドの不審な実行と、通信ログの相関分析を行い、LOTLを前提に監視設計を見直すことが重要です。
まとめ
ネットワークベンダーとして、PSIでは、多層防御の前提を「自動化+手動の複合型侵入」に合わせて更新する考え方を推奨します。境界だけでなく、公開面、認証、端末・サーバ、監視の連携が要点です。
また、ゼロトラストの考え方に沿って、最小権限と強い認証を基本に、重要データへ至る経路を短くしない設計が有効です。侵入を完全に防ぐだけでなく、侵入後の動きを抑える発想が必要です。
最後に、ネットワークのセグメンテーションやログの一元化により、横展開の難易度を上げ、異常の早期発見につなげます。公開資産の把握と変更管理を継続し、平時から検知可能性を高めておくことが重要です。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

