
PSI CyberSecurity Insight

2026年10月29日
株式会社ピーエスアイ
外部サービス経由の情報漏えいに備える:全社で進めるアカウント管理とログ監視
「情シス任せ」では守れない時代に
不正アクセスによる情報漏えいが相次ぎ、国内の行政機関が注意喚起を行いました。狙われるのは自社システムだけではなく、外部サービスや委託先も含みます。
とくに個人情報や顧客接点のデータは、部門ごとに分散して保管されがちです。どこに何があるか把握できない状態は、対応遅延や被害拡大につながります。
注意喚起の要点は「もはや情報システム部門だけの問題ではない」という点です。経営層を含む全社で、保有情報と運用ルールを見直す必要があります。
外部サービスへの不正アクセスが示したリスク
今回の注意喚起は、外部のコミュニティサービスなどへの不正アクセスを端緒に、個人情報が大量に漏えいしたと推計される事案を踏まえたものです。
被害の特徴は、単一企業の境界防御だけでは防ぎにくい点にあります。外部サービスや委託先の侵害が、利用企業側の事故として顕在化します。
現時点で侵入経路や攻撃手法の詳細は不明とされています。一方で、保有情報の最小化、アカウント管理、ログの取得・監視・分析が共通の要点です。
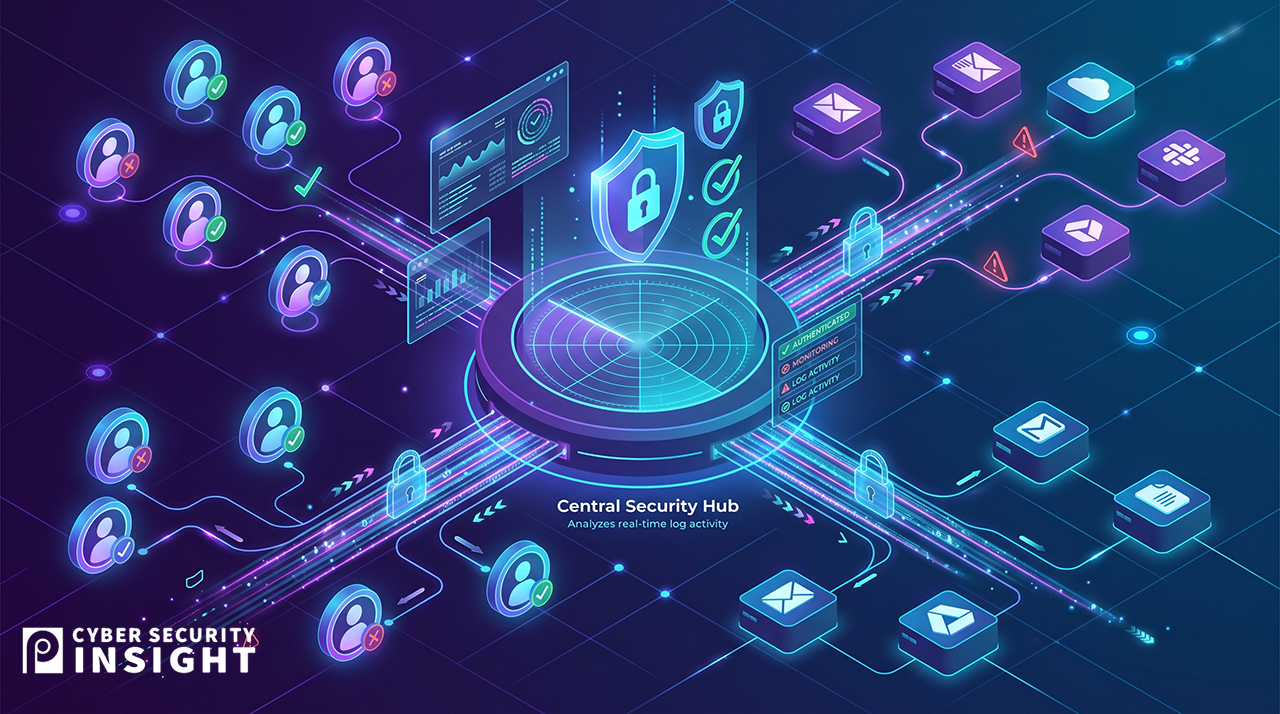
経営層と各部門が押さえるべき実務ポイント
まず重要なのは、保有する情報資産の棚卸しと「必要最小限」の原則です。目的が曖昧な個人情報や機密情報は、保管し続けるだけでリスクになります。
次に、外部に公開しているアプリケーションや、利用中の外部サービス・委託先を一覧化します。部門独自に導入したSaaSが見落とされやすいためです。
アカウント管理では、多要素認証の適用範囲、管理者権限の限定、退職・異動時の権限回収を徹底します。加えて、重要な操作のログを確実に取得し、監視・分析できる体制が要ります。
インシデント時に備え、誰が判断し、どの情報を保全し、どこへ報告するかを明文化します。平時の役割分担が曖昧だと、初動が遅れやすくなります。
まとめ
ネットワークベンダーとして、PSIでは境界防御に加え、ゼロトラストの考え方で「常に検証する」前提の設計を推奨します。外部サービスも含めてアクセスを制御します。
また、多層防御としてID管理、端末防御、監視、バックアップを組み合わせ、単点の破綻で事故が拡大しない構造を目指すことが重要です。
最後に、セグメンテーション(通信の分離)とログ可視化を軸に、全社の合意形成と運用ルールの整備を進めることが、外部起因の漏えいリスク低減につながります。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

