
PSI CyberSecurity Insight

2026年10月28日
株式会社ピーエスアイ
ASMで外部公開資産を可視化する意義と、放置サブドメイン対策の要点
見えない攻撃対象領域が増え続ける背景
クラウド利用や委託開発が一般化し、外部公開資産の全体像は崩れやすくなっています。担当交代や一時的な施策が重なると、管理外の公開が残存します。
外部から到達可能な資産は、攻撃者にとって「入口の候補」です。台帳にないサブドメインや古いWebがあるだけで、侵入や改ざんの起点になり得ます。
そのため近年は、ドメイン情報を起点に攻撃対象領域を継続把握するASMが注目されています。棚卸しを自動化し、発見と是正を回す考え方です。
ドメイン起点のスキャンで見つかる典型的なリスク
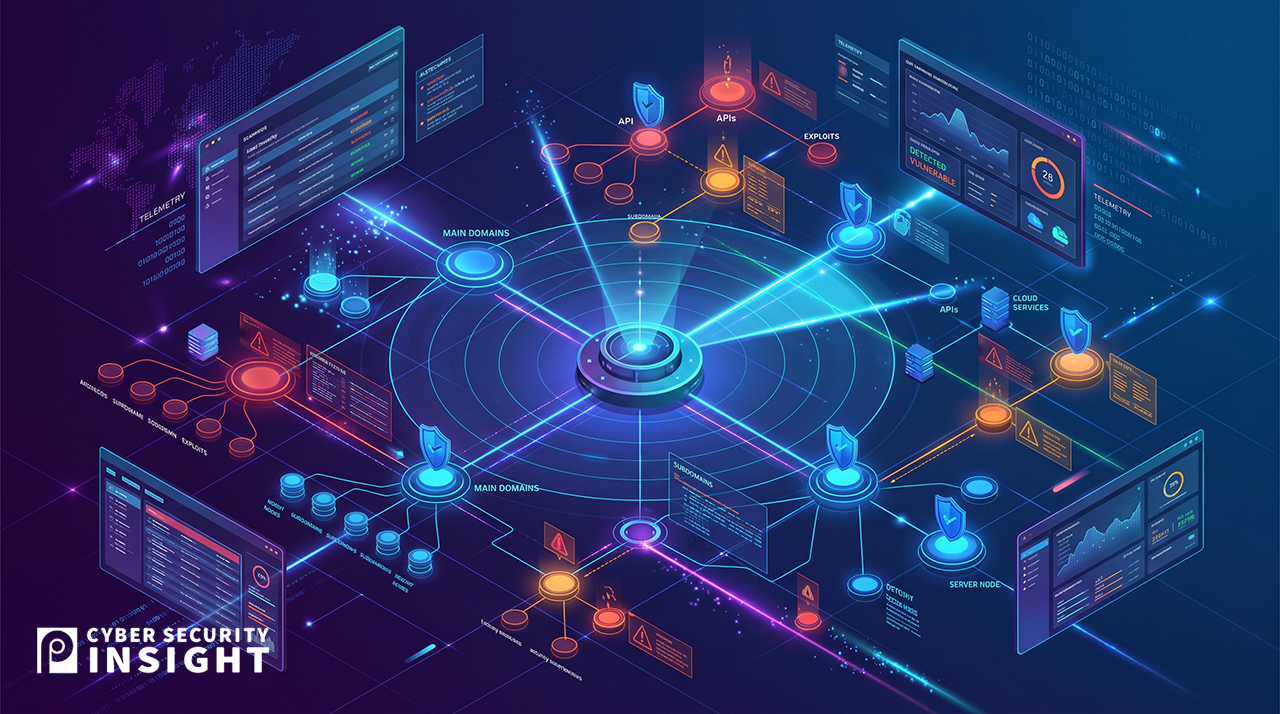
最近の事例では、FQDNを入力して外部公開資産を探索し、ドメインやIP、公開サーバーの紐づきを可視化する仕組みが紹介されています。外部目線で洗い出す点が要です。
スキャンの過程で、サブドメイン配下に残ったキャンペーンサイトなど、運用終了後に管理されなくなったWebが見つかるケースがあります。いわゆる放置資産は典型例です。
またCMSなどに既知の脆弱性が残っている場合、パッチ未適用のまま露出し続けます。さらにVPNの設定不備も論点になり得ますが、具体条件は公開情報だけでは断定できません。
リスク低減のために押さえる運用と技術のポイント
影響が大きいのは、資産の「所在不明」と「所有者不明」です。誰が運用し、更新責任を持つかが曖昧だと、脆弱性対応や停止判断が遅れ、露出期間が伸びます。
まずは自社FQDN配下の公開先を一覧化し、所有者・用途・停止基準を紐づけます。次に、脆弱性と設定不備を定期点検し、影響度と緊急度で優先順位を付けて改修します。
不要資産の停止や公開範囲の見直しは即効性があります。加えて、外部だけでなく社内ネットワーク接続機器やシャドーITも確認し、攻撃面の「抜け」を減らすことが重要です。
まとめ
ネットワークベンダーとして、PSIでは、外部公開資産の把握を単発で終わらせず、継続的に検知と是正を回す多層防御の考え方を推奨します。
具体的には、ゼロトラストの前提で「見えているものだけを守る」状態を避け、資産の発見・管理者割当・脆弱性対応までを運用プロセスとして定着させることが要点です。
加えて、ネットワークのセグメンテーションにより、万一の侵入時も影響範囲を限定します。可視化結果を経営層に共有し、期限と体制で意思決定できる形に整えることが重要です。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

