
PSI CyberSecurity Insight

2026年10月22日
株式会社ピーエスアイ
物流・決済の公開Webサービスに相次ぐ不正アクセス、個人情報漏えいと業務停止をどう防ぐか
生活インフラの「追跡・受付・決済」が狙われる理由
国内の宅配・物流事業者が提供する追跡照会や集荷受付などで、不正アクセスが確認されました。日常利用が多い窓口ほど攻撃者にとって価値が高い傾向があります。
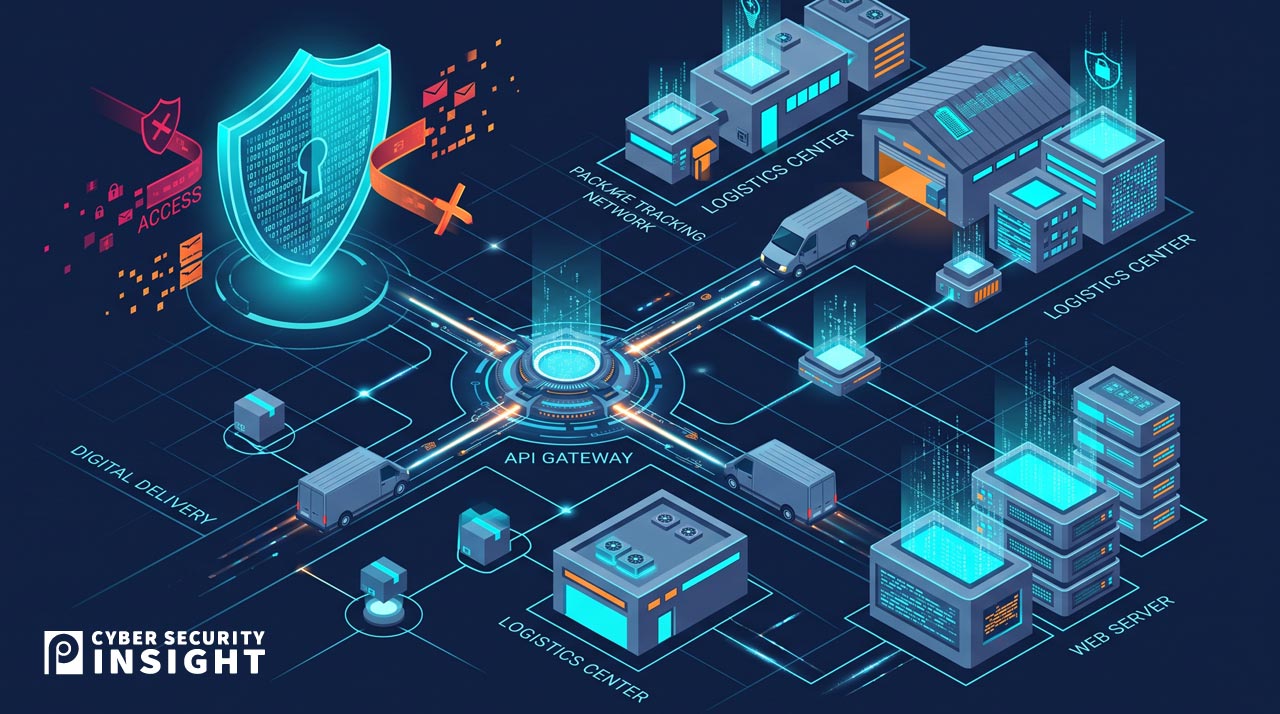
こうしたサービスは利用者の利便性を優先して外部公開されるため、攻撃面(アタックサーフェス)が広がりやすい構造にあります。API連携も増え、想定外の入口が生まれやすい点も課題です。
さらに、送り主・届け先情報は詐欺やフィッシングに悪用されやすく、漏えい「疑い」の段階でも二次被害に注意が必要です。経営面でも信用と業務継続の双方に深刻な影響を与えます。
宅配サービスで起きた不正アクセスと利用制限・停止の概要
報道によれば、国内大手の宅配・物流事業者において、荷物の問い合わせ(追跡)用Webサービスへの第三者による不正アクセスが確認され、アクセスが一部制限されました。原因や影響範囲は調査中とされています。
同事案では、荷物の送り主・届け先の氏名、住所、電話番号などが外部に流出した可能性があると公表されています。一方で、クレジットカード情報やパスワードは含まれない旨が示されています。
別の国内大手宅配事業者でも、後払い決済関連のWebサービスへの不正アクセスが確認され、被害拡大防止のためサービス停止の対応が取られました。現時点で手口や侵入経路は明らかになっていません。
また、追跡サービスに加えて、集荷受付や返金に関わる複数の関連機能が停止・制限された例も報じられています。単一機能の障害に見えても、周辺サービスへ連鎖し得る点が重要です。
企業が備えるべき影響評価と再発防止の進め方
影響は「個人情報の漏えい疑い」と「サービス停止による業務影響」に大別できます。前者はフィッシング誘導、なりすまし、詐欺電話など二次被害に発展しやすい領域です。
まずは自社が提供・利用する外部公開のWeb画面、管理画面、APIを棚卸しし、不要な公開や古い入口の残置がないか確認します。使っていない機能は閉じ、露出面を減らすことが基本です。
次に、認証・認可の設計を見直します。APIキーの権限最小化、管理画面の多要素認証、IP制限などを組み合わせ、侵入後の横展開や大量照会を抑止できる構成を目指します。
加えて、ログの取得と監視、異常検知時の連絡体制が不可欠です。短時間の大量リクエストや不自然な照会パターンを検出し、即時に遮断・制限へ移行できる運用を整備します。
最後に、停止・制限が発生した場合の代替手順を事前に用意します。顧客案内文面、社内エスカレーション、手動対応の流れを決め、復旧までの業務継続を現実的に回せる状態にしておきます。
まとめ
ネットワークベンダーとして、PSIでは公開Webサービスを「常に攻撃を受ける前提」で捉え、多層防御で入口と出口の両面を固める考え方を推奨します。
具体的には、ゼロトラストの発想で認証・権限・通信経路を分離し、セグメンテーションにより侵害時の影響範囲を最小化する設計が重要です。
あわせて、監視とインシデント対応の手順を平時から整え、止める判断と周知を迅速に行える体制を作ることが、業務継続と信頼維持の両立につながります。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

