
PSI CyberSecurity Insight

2026年10月15日
株式会社ピーエスアイ
偽求人・偽面接を入口にしたマルウェア感染と暗号資産窃取の手口に学ぶ
技術者を狙う「採用プロセス型」攻撃が現実味を増している
近年は脆弱性攻撃だけでなく、採用や業務相談を装い人に近づく攻撃が増えています。特にIT技術者は、コード実行や検証作業が日常である点が狙われます。
攻撃者は「技術力の確認」「課題提出」といった自然な口実で警戒心を下げます。結果として、本人がマルウェアを実行してしまい、認証情報や資産情報が盗まれる事態に陥ります。
暗号資産は換金性が高く、盗難が直ちに金銭被害へ結びつきます。個人被害に見えても、企業の端末やアカウントが関われば重大な事業継続リスクになります。
行政機関が注意喚起した暗号資産窃取の典型シナリオ
国内行政機関は、海外を背景とする攻撃グループが各国のIT技術者へ接触し、暗号資産を窃取する手口を解説しました。複数国の当局・情報機関とも連携し実態を公表しています。
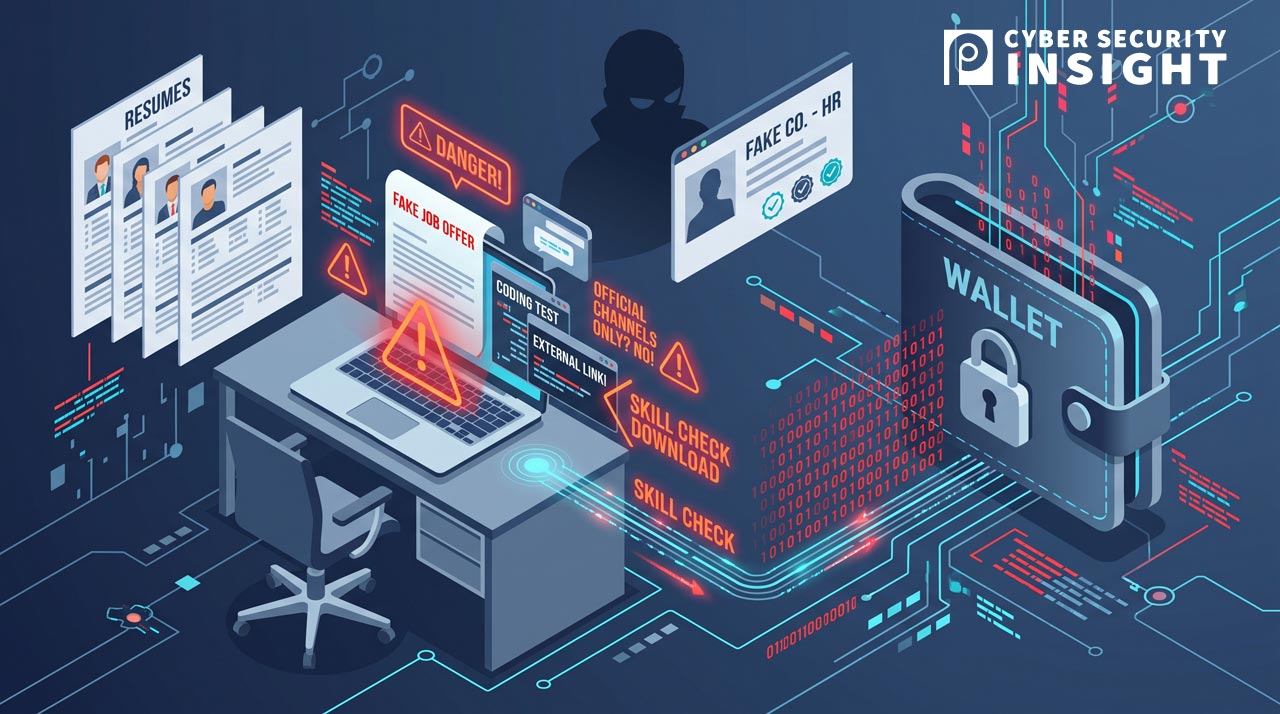
手口の中心は、人材紹介や求人募集を装った接触です。「あなたの技術力を確認したい」などと伝え、コーディングテストや技術課題を名目にファイルやコードの実行へ誘導します。
技術者が提示されたファイルやコードを実行すると端末が感染し、暗号資産ウォレット情報などが窃取されます。少なくとも多数の端末感染と多数のウォレット情報窃取が確認されたとされています。
特徴は、ゼロデイのような高度な突破よりも「接近→信頼形成→実行」という工程を重視する点です。公式チャネル外の個人連絡へ誘導されると、組織的な検知や記録が難しくなります。
企業が取るべき実務対策:端末分離と連絡経路の統制が鍵
被害範囲は個人の暗号資産にとどまりません。業務端末が感染すれば、社内SaaSの認証情報、ソースコード、顧客データなどへ波及する可能性があります。
まず重要なのは、外部提供のコードやファイルを業務端末で安易に実行しない運用です。必要な場合はサンドボックスなど隔離環境で実行し、最小権限のアカウントで検証します。
次に、採用・面接・技術相談の連絡経路を公式チャネルに集約し、上長や担当部門へ共有するルールを整備します。個人メッセージへ移行する依頼は、リスク兆候(レッドフラグ)として扱うべきです。
暗号資産を扱う場合は、端末・アカウントの管理責任者を明確化し、秘密鍵やシードフレーズの保管、送金手順、異常時の退避手順を定めます。検知・駆除後も情報流出を前提に再発行を検討します。
まとめ
ネットワークベンダーとして、PSIでは、脆弱性対策に加えて「人を起点とする侵入」を前提に多層防御を設計する考え方を重視します。採用・委託・相談といった業務プロセスも防御面に含めるべきです。
ゼロトラストの観点では、外部から持ち込まれるコードやデータは常に不確実と捉え、「隔離」「最小権限」「検証済み経路」という原則で扱います。端末分離や権限分離は、被害の局所化に有効です。
加えて、ログと記録の整備、部門横断の連携、継続的な注意喚起により、攻撃者が狙う「個人の判断の隙」を減らします。平時からの統制が、偽求人・偽面接型攻撃への最も現実的な備えになります。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

