
PSI CyberSecurity Insight

2026年10月05日
株式会社ピーエスアイ
偽の公的機関を名乗る指示と遠隔操作で起きた資金流出から学ぶ内部統制
ビジネス手続きが狙われる「ソーシャルエンジニアリング」の脅威
近年はマルウェアだけでなく、人の判断を突く詐欺が増えています。特に経理や財務の手続きを狙い、緊急性と権威で行動を促す手口が目立ちます。
攻撃者は「公的機関の関係者」を装い、正当な業務に見せかけて送金を誘導します。技術より先に心理を制圧し、社内の確認プロセスを止めるのが特徴です。
今回の事例は、口外禁止の強要や過重労働など組織要因が重なりました。単発のミスではなく、ほころびの連鎖が被害を拡大させる点が重要です。
国内IT企業で発生した遠隔操作を伴う送金詐欺の流れ
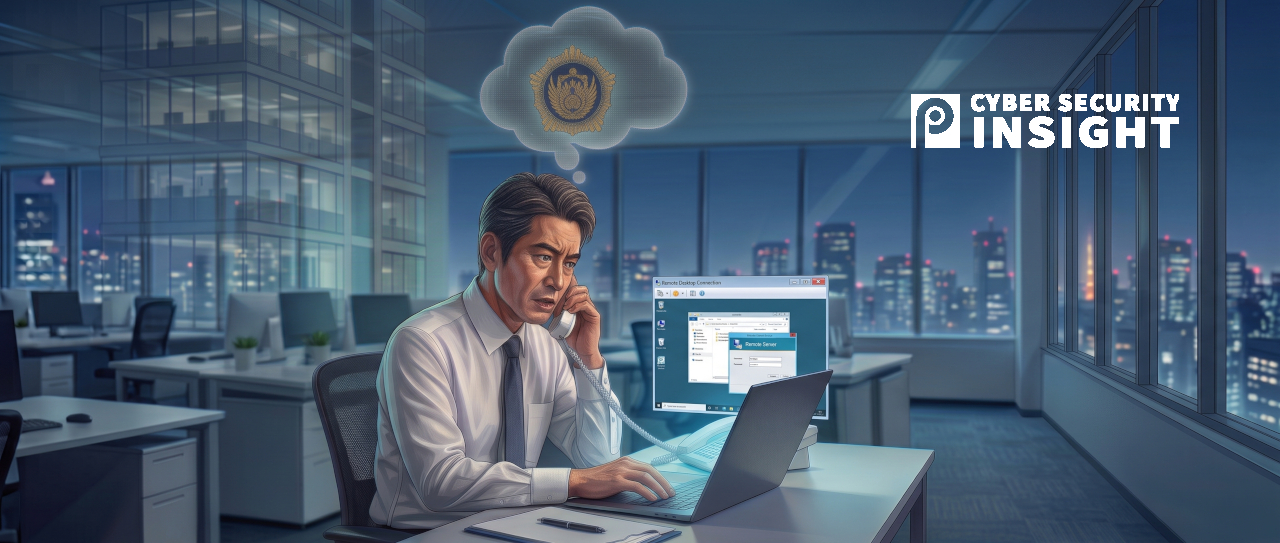
国内IT企業で、警察関係者を名乗る詐欺グループが「捜査協力」を装い接触しました。担当者は指示を信じ、業務用PCにリモートデスクトップアプリを導入しました。
これにより遠隔操作を許し、オンラインバンキングを通じた資金移動に関与させられたと整理されています。外部者が具体的な手順を提示し、実行まで誘導した構図です。
被害拡大の要因として、他者に相談させない「口外禁止」が繰り返し伝えられました。家族や同僚にも話すなという圧力が、社内の確認と牽制を働きにくくしました。
また、経理部門で月200時間超の残業・休日出勤が発生していたとされます。人員不足と属人化により権限と業務が集中し、担当者の孤立が進みやすい状況でした。
オンラインバンキングでは、単独で高額送金が可能な権限や上限額未設定などが指摘されています。結果として短期間に複数回の送金が重なり、約11.8億円規模の流出に至りました。
金銭被害だけで終わらない影響と、止めるための実務対策
資金流出は金銭的損失に加え、意思決定や内部統制の信頼性を損ないます。今回、顧客情報や個人情報の流出は確認されていない一方、統制の弱点が明確になりました。
技術面では、遠隔操作を前提にした不正が起こり得るため、端末管理と権限管理が重要です。リモート操作ツールの導入制限、管理者権限の最小化、監査ログの定期確認が有効です。
運用面では、送金の二重承認や送金先登録の多人数確認、承認上限額の設定が基本です。例外を作らず、緊急時ほど定めたワークフローに戻す設計が求められます。
また「口外禁止」「今すぐ対応」を伴う外部連絡は、詐欺の典型的シグナルです。公的機関を名乗られても、社内の指定窓口へ共有しない限り手続きを止めるルールが効果的です。
過重労働や孤立もリスク指標として扱う必要があります。権限集中の解消、交代要員の確保、相談経路の明確化により、外部の圧力が内部統制を迂回する余地を減らせます。
まとめ
ネットワークベンダーとして、PSIでは、技術対策と業務統制を分けずに設計する多層防御を推奨します。遠隔操作や認証の強化だけでなく、送金手続きの分離と監査性が要点です。
また、ゼロトラストの考え方で「権威を名乗る連絡」も無条件に信頼しない前提に立ちます。確認・共有・記録の経路を先に決め、緊急時ほどそれに従う運用が効果を発揮します。
最後に、セグメンテーションや権限最小化に加え、属人化の解消を継続的に進めることが重要です。人とプロセスの弱点を前提に、止まる仕組みを組織として実装する必要があります。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

