
PSI CyberSecurity Insight

2026年9月30日
株式会社ピーエスアイ
販売管理システム侵害と大量通知メールが示す個人情報リスクと備え
「漏えい断定」ではない局面ほど、組織は冷静な判断が求められる
国内のネットワーク・クラウド関連事業者で、不正アクセスにより会員情報が第三者に閲覧または取得された可能性が公表されました。対象者へ通知メールが順次送られ、SNSでも受信報告が広がっています。
重要なのは、報道や発表が「漏えいした」と断定していない点です。一方で、通知が広範に届く段階は、利用者の不安を起点にした便乗攻撃が増えやすく、実務対応の難度が上がります。
IT部門・経営層にとっては、技術的な侵害対応だけでなく、問い合わせ増加や社内外コミュニケーションの混乱を含む「運用面の負荷」を前提に備える必要がある局面です。
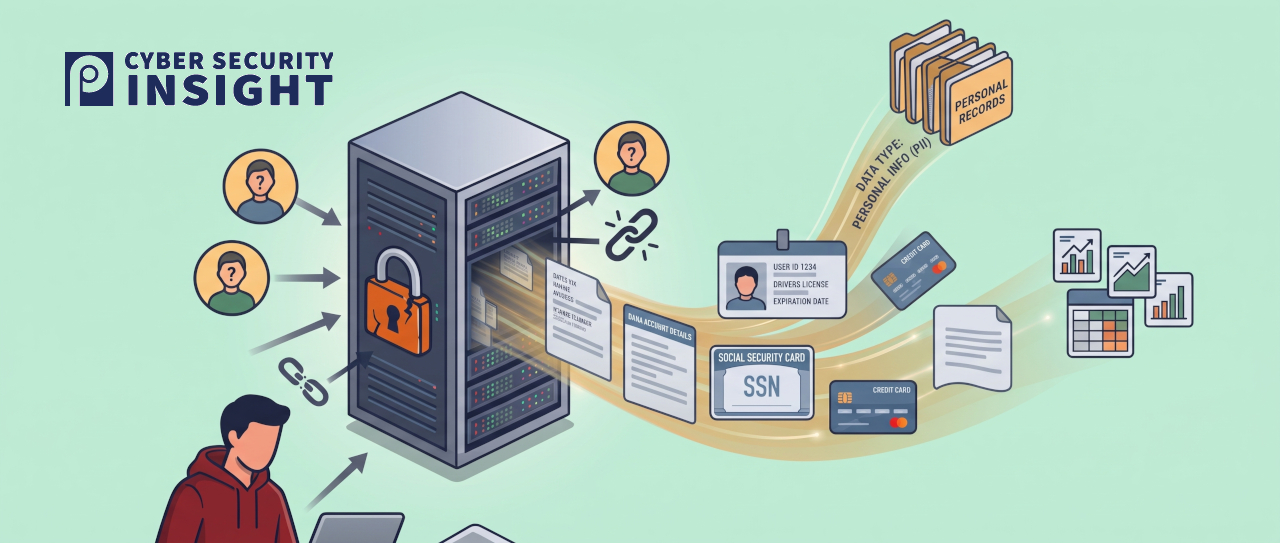
国内テクノロジー事業者で起きた販売管理システムへの不正アクセス事例
公表内容によれば、顧客の契約情報などを扱う販売管理システムに不正アクセスがあり、最大で約136万件規模の会員情報が閲覧または取得された可能性があります。全件・全項目の取得が確認されたわけではないと説明されています。
対象情報には、会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、契約内容、契約期間、請求金額などが含まれ得ます。決済カード情報は当該システムに保存しておらず対象外とされています。
また、一部の顧客ではハッシュ化されたパスワードにアクセスできた可能性も示されています。現時点で不正利用などの二次被害は確認されていない、とされています。
二次被害の主戦場は「便乗メール」になりやすい、企業が取るべき対策
氏名・住所・メールアドレスなどの連絡先情報が含まれる事案では、スパム、なりすまし、詐欺的勧誘などの二次リスクに波及し得る点に注意が必要です。特に「通知メールが届いた」という話題自体が攻撃者に利用されやすくなります。
利用者が「自分が対象か」「連絡は本物か」を急いで確認する状況では、偽の案内に誘導しやすくなります。対策の基本は、メール本文のリンクを起点にせず、自分で公式情報へ到達する導線を徹底することです。
企業側では、(1)通知・問い合わせの一次窓口を一本化し、(2)社員向けに「自己判断でリンクを踏まない/添付を開かない」ルールを周知し、(3)不審メールはヘッダー等の証跡を残して共有する運用を整えることが有効です。
まとめ
ネットワークベンダーとして、PSIでは、単一システムの侵害だけでなく関連システムへ連鎖する前提で、多層防御の設計と可視性の確保を重視することを推奨します。
また、ゼロトラストの考え方に基づき、重要データに近い業務システムほど最小権限・強固な認証・監査ログを組み合わせ、侵害時に影響範囲を限定できる構造を目指すことが重要です。
加えて、インシデント時はセキュリティ対応と同等に「通知・便乗攻撃・問い合わせ」を捌く運用が鍵になります。平時から連絡経路の統一、周知テンプレート、証跡保全を整備しておくべきです。
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

