
PSI CyberSecurity Insight

2026年9月28日
株式会社ピーエスアイ
QRコードを悪用するフィッシング増加から学ぶ、見えない誘導への備え
「便利さへの信頼」が狙われるフィッシングの新しい入口
近年のフィッシングは、メール本文のURLではなく、QRコードを入口にする手口が増えています。読み取るまで遷移先が見えにくく、確認の目が届きにくい点が特徴です。
海外のセキュリティ事業者の脅威レポートでも、QRコード悪用のフィッシング(クイッシング)の検出が世界的に増加し、過去最高水準に達したと報告されています。
QRコードは決済や案内、ログイン補助などで日常的に使われます。だからこそ「慣れているから安全」という思い込みが、攻撃者に悪用されやすい状況です。
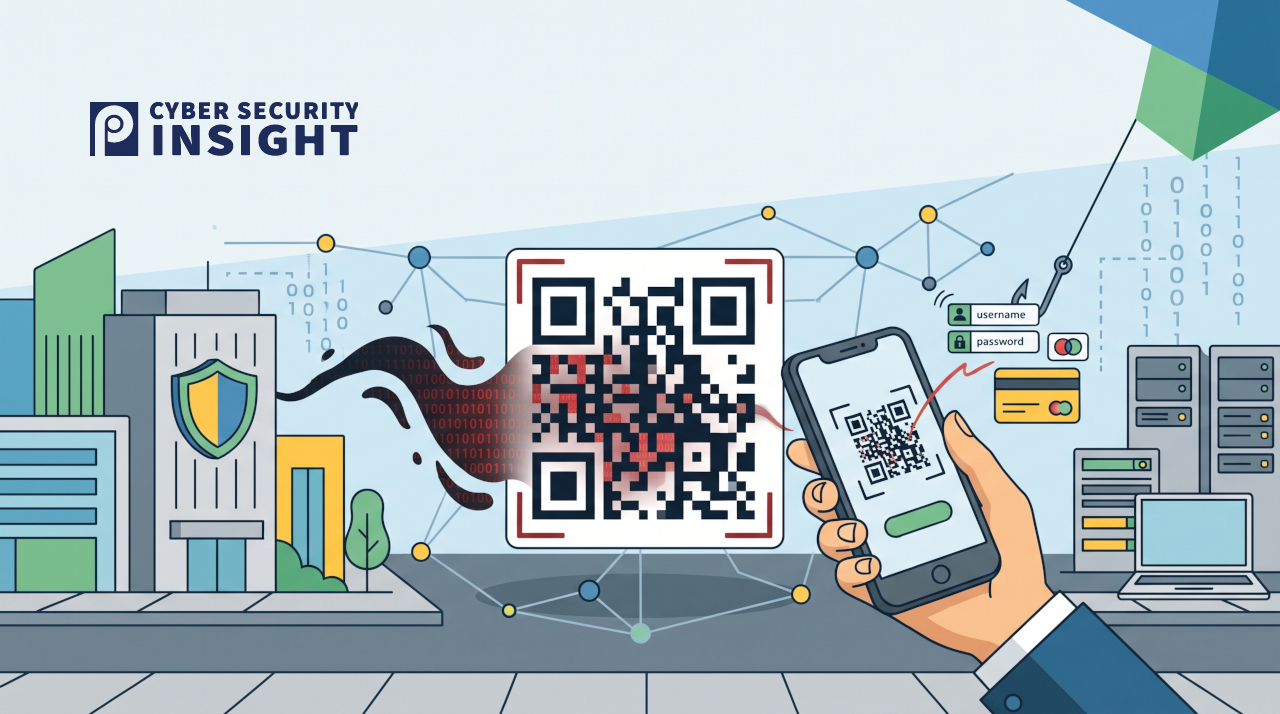
メールや文書に埋め込まれるクイッシングの典型例
クイッシングは、紙の掲示物、印刷物、メール本文、添付文書などにQRコードを置き、利用者を偽サイトへ誘導するフィッシングです。URL文字列が露出しないため、見分けが難しくなります。
レポートでは、2026年上半期に検出されたフィッシングメールのおよそ11%にQRコードが含まれていたとされています。月平均で約10万件の関連検出があった点も示されました。
業務文脈に紛れ込む例として、給与明細や福利厚生案内、社内通知を装うメールにQRコードを埋め込み、スマートフォンで読み取らせて認証情報を入力させる手口が挙げられています。
被害の広がりと、企業が押さえるべき実務対策
QRコード経由のアクセスは、モバイル端末側で完結しやすく、社内の監視やWebフィルタリングの統制が届かない運用になりがちです。その結果、クラウド認証情報の窃取に発展する恐れがあります。
技術面では、読み取り後に表示される遷移先URLやドメインを確認する運用を前提にし、社用端末のブラウザ保護や不審サイト判定を有効化しておくことが重要です。
運用面では「QRコード=安全」と決めつけない教育が要点です。入力画面が出たら立ち止まる、疑わしい場合は公式サイトや正規アプリからアクセスし直す、報告・相談の導線を整えることが効果的です。
- メール・文書・掲示物のQRコードは、送信元や掲示元と内容の整合性を確認する
- QRコード経由でID/パスワード入力を求められた場合は、公式導線から再アクセスして確認する
- 私用スマホの業務利用(BYOD)の範囲と管理基準を明文化し、端末管理と訓練を定期化する
まとめ
ネットワークベンダーとして、PSIでは、フィッシングの入口が多様化する前提で多層防御を設計することを重視します。メール、Web、端末のいずれか一つに依存しない考え方が有効です。
また、ゼロトラストの観点で「アクセスは常に検証する」運用を徹底し、認証情報が盗まれても被害が拡大しにくい権限設計や条件付きアクセスを検討することが重要です。
加えて、ネットワークのセグメンテーションと可視化により、モバイル端末を含む業務アクセスの経路を把握し、異常の早期検知につなげる取り組みが現実的な備えになります。
参照記事:
QRコード悪用のフィッシング「クイッシング」検出増加、攻撃者は“使い慣れた技術への信頼”を悪用
会社概要
社名:株式会社ピーエスアイ(PSI)
所在地:〒160-0022 東京都新宿区新宿5丁目5-3 建成新宿ビル4階
設立:1994年
TEL:03-3357-9980
FAX:03-5360-4488
URL:https://www.psi.co.jp
事業内容:サイバーセキュリティ製品の販売および導入支援、運用サポート、ITコンサルティング
報道関係者様からのお問合せ先
株式会社ピーエスアイ
広報担当:内藤
電話番号:(03)3357-9980
Eメールアドレス:psi-press@psi.co.jp

